Schriftgröße
100%
„Den Zugang haben wir damals schnell eingerichtet.“
Für den neuen Kollegen. Für den Dienstleister. Für das Projekt, das längst abgeschlossen ist.
Benutzerkonten entstehen aus einem konkreten Bedarf. Ob dieser Bedarf noch besteht, wird später nicht immer geprüft.
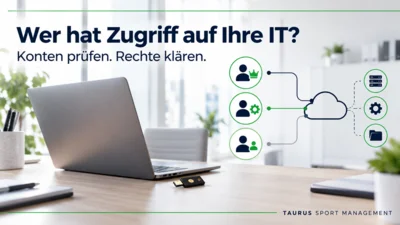
Im letzten Teil ging es um IT-Wissen, das an einer einzigen Person hängt. Heute drehen wir die Frage weiter: Wer kann auf Ihre Systeme zugreifen – und wer sollte es tatsächlich können?
Eine Mitarbeiterliste allein reicht nicht. Zur IT gehören auch Gastkonten, Zugänge von Dienstleistern, technische Konten für Anwendungen und die Verwaltung von Domain, Webseite oder Datensicherung.
Erfassen Sie für wichtige Systeme, welche Konten vorhanden sind, wer sie verantwortet und wofür sie benötigt werden. Ein Konto ohne erkennbaren Eigentümer ist zunächst ein Prüfpunkt.
Löschen Sie unbekannte technische Konten allerdings nicht auf Verdacht. Dahinter kann ein laufender Prozess stecken. Erst Zweck und Abhängigkeiten klären, dann kontrolliert ändern.
„Damit es keine Rückfragen gibt, bekommt er einfach alle Rechte.“
Das spart vielleicht heute einen Anruf. Es vergrößert aber den Bereich, in dem Fehler oder ein missbrauchter Zugang Schaden verursachen können.
Jeder Zugang sollte nur die Berechtigungen haben, die für seine Aufgabe erforderlich sind.
Für administrative Arbeiten sind getrennte Konten sinnvoll. Wer E-Mails liest und im Internet recherchiert, benötigt dabei normalerweise keine Rechte zur Verwaltung der gesamten Organisation. Microsoft empfiehlt für Microsoft 365 ausdrücklich getrennte Administratorkonten und möglichst begrenzte Rollen. (Microsoft: Administratorkonten absichern)
Lange, einzigartige Passwörter und eine geeignete Passwortverwaltung erleichtern den sicheren Umgang mit vielen Zugängen. Passwörter in offenen Tabellen oder gemeinsam genutzten Dokumenten sind dafür keine gute Grundlage.
Mehr-Faktor-Authentifizierung ergänzt die Anmeldung um einen weiteren Nachweis. Wo unterstützt und passend, sind phishingresistente Verfahren wie Passkeys oder Sicherheitsschlüssel besonders interessant.
Aber auch MFA braucht Organisation: Wer hilft beim Verlust des Telefons? Wie wird die Identität beim Zurücksetzen geprüft? Und wie bleibt die Administration im Notfall erreichbar?
Ein Notfallzugang gehört sicher verwahrt, überwacht und kontrolliert getestet. Er ist kein bequemes Alltagskonto für das ganze Team.
Ein Mitarbeiter wechselt die Abteilung. Eine Ehrenamtliche gibt ihr Vorstandsamt ab. Ein Dienstleister beendet sein Projekt.
Hier sollte ein verlässlicher Ablauf greifen: Zuständige informieren, Rechte anpassen, nicht mehr benötigte Zugänge sperren und aktive Sitzungen beziehungsweise weitere Anmeldemöglichkeiten berücksichtigen.
Daten und gemeinsam genutzte Arbeitsbereiche müssen dabei geordnet übergeben werden. Ein ausgeschiedenes Benutzerkonto einfach zu löschen, ohne die Folgen für Dateien oder Abläufe zu prüfen, kann neue Probleme schaffen.
Eintritt, Wechsel und Austritt gehören deshalb zusammen.
Ein IT-Dienstleister benötigt oft weitreichende Zugänge. Daraus folgt jedoch nicht, dass diese unbegrenzt und dauerhaft bestehen müssen.
Klären Sie Zweck, Umfang, verantwortliche Person und den Zeitpunkt der Überprüfung. Wo möglich, sollten Zugriffe einzelnen Personen zugeordnet werden können. So bleibt nachvollziehbar, wer welche Aufgabe übernommen hat.
Für kleine Organisationen muss daraus kein Großprojekt werden. Beginnen Sie bei den Konten mit den weitreichendsten Rechten und den wichtigsten Anwendungen.
Kennen wir die administrativen und externen Zugänge zu unseren wichtigsten Systemen?
Sind Konten und Berechtigungen einer verantwortlichen Person oder Funktion zugeordnet?
Werden administrative Aufgaben mit passenden, getrennten Konten erledigt?
Sind MFA, Wiederherstellung und Notfallzugänge geregelt?
Werden Rechte bei Rollenwechseln und Austritten zuverlässig angepasst?
Ein Nein zeigt einen konkreten Ansatzpunkt. Entscheidend ist, die Lücken nach ihrer Bedeutung zu bearbeiten.
Professionelles Berechtigungsmanagement beginnt mit Übersicht und klaren Zuständigkeiten. Es bleibt wirksam, wenn Veränderungen im Alltag zuverlässig berücksichtigt werden.
TAURUS SPORT MANAGEMENT unterstützt Unternehmen, Vereine und Verbände dabei, Zugangsstrukturen zu analysieren, Verantwortlichkeiten zu klären und praktikable Verbesserungen abzuleiten.
Wann wurden Ihre wichtigsten Berechtigungen zuletzt überprüft?
TAURUS SPORT MANAGEMENT – Wir digitalisieren Sport und Ihr Business.
Im nächsten Teil prüfen wir eine Aussage, die beruhigend klingt: „Wir haben ein Backup.“ Können Sie daraus tatsächlich wieder arbeiten?
Mi, 21. Oktober 2026